Guardian: LLM uygulamaları için güvenlik geçidi
Guardian, uygulamanız ile model sağlayıcınız arasına giren OpenAI ve Anthropic uyumlu bir geçittir. Prompt injection, jailbreak ve riskli agent eylemlerini engeller; kişisel verileri ve sırları modele ulaşmadan maskeler. Mevcut kodunuzda yalnızca adres değişir.
- Durum
- Beta, kurucu müşteri programı
- Entegrasyon
- SDK'da yalnız base_url değişir
- Sağlayıcılar
- OpenAI, Anthropic, Google ve OpenAI uyumlu API'ler
- Kurulum
- Bulutta ya da kendi veri merkezinizde
Guardian neyi denetler
Her istek aynı geçitten geçer. Saldırı girişimi engellenir, kişisel veri maskelenir, riskli agent eylemi durdurulur ve her karar kayda yazılır.
Prompt injection ve jailbreak
Doğrudan ve dolaylı enjeksiyon, rol yapma, çeviri bahanesi ve kodlamayla gizleme denemeleri tespit edilir. Kural katmanının yanında Türkçe için ince ayar yapılmış bir sınıflandırıcı çalışır.
OWASP LLM01Kişisel veri maskeleme
T.C. kimlik, IBAN, vergi kimlik, kart ve telefon numaraları modele ulaşmadan yer tutucuya çevrilir. Sağlaması olan numaralar (T.C. kimlik, IBAN, vergi kimlik, Luhn ile kart) algoritmayla doğrulanır; sağlaması tutmayan sayıya dokunulmaz.
KVKK m.6 ve m.12Sır ve API anahtarı tespiti
AWS, OpenAI ve GitHub anahtarları gibi kimlik bilgileri istekte tespit edilir. Anahtar içeren istek model sağlayıcısına iletilmez.
Agent eylem denetimi
Yetkisiz araç çağrısı, kullanıcı ya da veri silme ve para transferi gibi yüksek riskli agent eylemleri politika katmanında durdurulur.
OWASP LLM06Türkçeye duyarlı tespit
Ek yığılması, Türkçe ve İngilizce karışık yazım ve Türkçeye özgü atlatma denemeleri için ayrı bir analiz katmanı çalışır.
Ayrıntı: Türkçe morfolojik bypassDenetim kaydı ve SIEM
Engellenen her istek yapılandırılmış bir olay olarak kaydedilir ve webhook ya da syslog ile SIEM'inize akar.
AI SOC entegrasyonuYaklaşımın arka planı için yapay zekâ güvenlik duvarı, KVKK uyumlu kişisel veri maskeleme ve tüm araştırmalarımıza bakabilirsiniz.
Uygulamanızda yalnızca adres değişir
Guardian mevcut SDK kodunuzla çalışır. Her istek sırayla normalleştirilir, prompt injection taramasından, kişisel veri ve sır tespitinden ve kurum politikanızdan geçer. Karar denetim kaydına yazılır.
# Mevcut OpenAI SDK kodunuz aynen kalırclient = OpenAI(- base_url="https://api.openai.com/v1",+ base_url="https://gw.guardian.altaysec.com.tr/v1", api_key=os.environ["OPENAI_API_KEY"],)Guardian beta aşamasında. Bulut demo sunumu ve kurumsal on-prem POC başvuruları açık.
Kendi metninizle deneyin
Bu gösterim tarayıcınızda çalışır, yazdığınız metin hiçbir yere gönderilmez. Guardian'ın kural katmanının sadeleştirilmiş bir örneğidir; üründe bunlara ek olarak Türkçe'ye göre eğitilmiş bir sınıflandırıcı çalışır.
Mimari
Guardian, uygulamanız ile model sağlayıcınız arasında duran bir geçittir. İstekleri denetler, izin verdiğini sağlayıcıya iletir, engellediğini iletmez.
-
Uygulamanız
Chatbot, RAG ya da AI agent. SDK ve iş mantığı değişmez; istekler Guardian adresine gider.
-
Guardian
Injection taraması, kişisel veri maskeleme, politika motoru ve denetim kaydı. Engellenen istek sağlayıcıya ulaşmaz.
-
Model sağlayıcı
OpenAI, Anthropic, Google ya da kurum içinde barındırılan Llama ve vLLM. Model yalnız maskelenmiş isteği görür.
- Ek gecikme
- p99'da 100 ms altı
- Kod değişikliği
- Yalnız base_url
- Çoklu sağlayıcı
- Tek politika katmanı
Önce gözlem modunda başlayın
Shadow Mode'da Guardian istekleri engellemez. Injection ve kişisel veri analizini arka planda yapar, kararları SIEM'inize ya da AI SOC ekibinize gönderir. Kullanıcı deneyimi değişmez.
-
Gözlem
Guardian canlı trafiği engellemeden tarar ve her kararı kayda yazar.
-
Ölçüm
Tespitleri ve yanlış pozitifleri kendi ortamınızda, kendi trafiğinizle görürsünüz.
-
Engelleme
Eşikler netleştiğinde aktif engellemeyi açarsınız.
Kendi veri merkezinizde kurulum
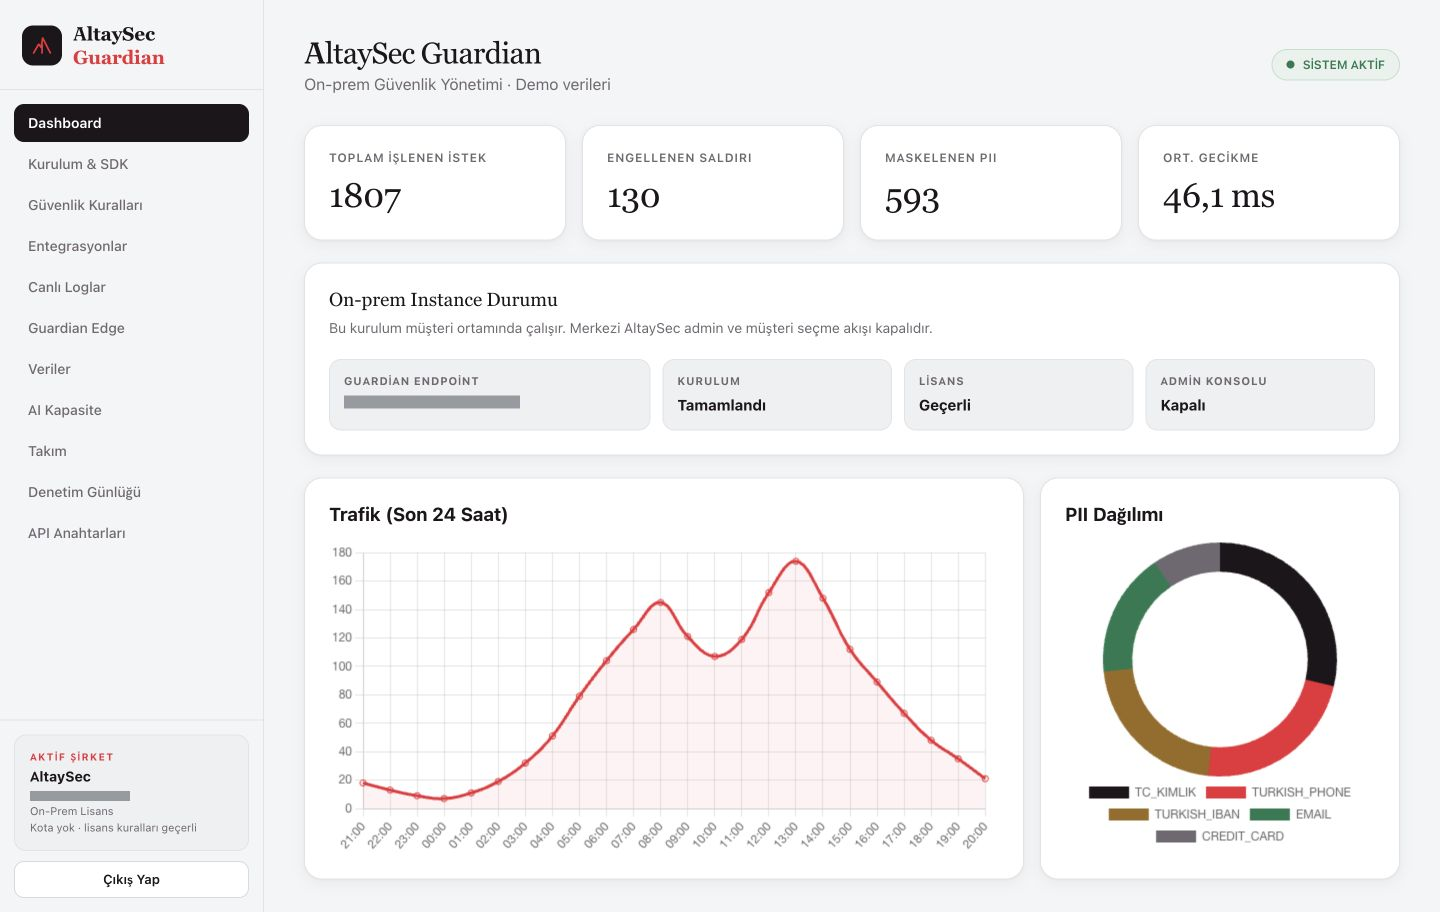
Hassas veri kurum sınırları içinde kalmalıysa Guardian'ın tamamını kendi veri merkezinize ya da özel bulutunuza kurabilirsiniz. Tarama ve maskeleme sizin sunucunuzda yapılır.
- Uygulama
- FastAPI web servisi
- Veri katmanı
- PostgreSQL ve Redis önbelleği
- Sınıflandırıcı
- Türkçe için ince ayar yapılmış mDeBERTa-v3, CPU üzerinde ONNX Runtime ile
- Kurulum
- Docker Compose; kurulum betiği yapılandırmayı otomatik yapar
- Donanım
- En az 8 GB RAM ve 20 GB boş disk; GPU isteğe bağlı
- Sağlayıcılar
- OpenAI uyumlu tüm sağlayıcılar, Azure OpenAI, kurum içi vLLM ve Ollama uç noktaları
- Teslim
- Kurulum paketi, lisans dosyası, yedekleme ve geri yükleme, güncelleme akışı
- Lisans
- Yıllık lisans. API anahtarı adedi, ölçek, air-gap ve özel uyum ihtiyaçları sipariş formunda belirlenir.
Paketler
Bulut paketlerinde fiyat ve aylık istek limiti sabittir. Starter ve Growth için ücretsiz demo sunumu yapıyoruz. Scale, Business ve on-prem kurulumda Guardian'ı Shadow Mode'da çalıştırıp tespitleri, yanlış pozitifleri ve entegrasyon akışını kendi trafiğinizde birlikte doğruluyoruz.
Starter
Tek uygulamada kontrollü başlangıç için
$199aylık, 75.000 istek
- 3 API anahtarı
- Prompt injection ve jailbreak tespiti
- Sağlama doğrulamalı kişisel veri maskeleme
- 30 gün güvenlik kaydı
- Temel panel, CSV ve JSON çıktı
- E-posta desteği
Growth
Test, staging ve üretim trafiğini tek politikayla yönetmek için
$499aylık, 300.000 istek
- 10 API anahtarı
- Çoklu uygulama ve ortam yönetimi
- Özel politika kuralları
- SIEM ve webhook entegrasyonu
- 90 gün güvenlik kaydı
- Öncelikli e-posta desteği
POC için uygun
Scale
Yoğun trafik ve kurumsal entegrasyon hazırlığı için
$899aylık, 750.000 istek
- 25 API anahtarı
- Gelişmiş raporlama ve adli inceleme kayıt görünümü
- Webhook, Slack ve SIEM akışları
- 180 gün güvenlik kaydı
- SSO hazırlık desteği
- Ücretsiz POC ve kurulum görüşmesi
Business
Kritik üretim trafiği ve destek SLA'i için
$1.499aylık, 2.000.000 istek
- 100 API anahtarı
- SSO ve SCIM ile kurumsal kimlik yönetimi
- SLA: kritik 2 saat, normal 12 saat
- 365 gün güvenlik kaydı
- Güvenlik mimarisi değerlendirme oturumu
- Ücretsiz POC ve kurulum desteği
Fiyatlar KDV hariç, aylık kullanım için liste fiyatıdır. Yıllık sözleşme, özel uyum, air-gap, ek kayıt saklama süresi ve özel destek kapsamı satış görüşmesinde netleşir. On-prem kurulum yıllık lisansla sunulur; ayrıntılar kurulum bölümünde.
Çalışanların yapay zekâ kullanımı için Guardian Edge
Guardian kendi LLM uygulamalarınızı korur. Guardian Edge ise çalışanlarınızın ChatGPT, Claude ve Gemini kullanımını korur. İki katman aynı panelden yönetilir.
- Desteklenen araçlar
- ChatGPT, Claude ve Gemini web arayüzleri
- Veri koruması
- Sağlama doğrulamalı kişisel veri maskeleme, sır ve API anahtarı engelleme
- Kaynak kod
- Engellemek yerine uyarır, onay ister ve kayda geçirir
- Hata durumunda
- Guardian'a ulaşılamazsa istek gönderilmez (fail-closed)
- Dağıtım
- Panelden süreli bağlantı; kurum genelinde Chrome Enterprise ya da MDM
- Yönetim
- Çekirdekten ayrı politika, kayıt ve sayaç; Shadow Mode ile başlangıç
ISO/IEC 27090:2026 tehditleri ve Guardian
ISO/IEC 27090:2026, yapay zekâ sistemlerine özgü güvenlik tehditlerini ele alan rehber niteliğinde bir standarttır. Bu standarda dayalı bir belgelendirme şeması yoktur. Guardian, ISO/IEC 27090 için bir uyum ya da sertifika ürünü değildir; standarttaki bazı tehditlere karşı çalışma zamanında kontrol katmanı sağlar. Tablo, bu katmanın standarttaki hangi başlıklara karşılık geldiğini gösterir.
| 27090 başlığı | Guardian ne yapar | Not |
|---|---|---|
| 6.8 Hassas model çıktısı | Tespit ettiği kişisel verileri modele ulaşmadan maskeler. API anahtarı içeren isteği sağlayıcıya iletmez. Model yanıtını da tarar ve yanıtta tespit ettiği kişisel veriyi kullanıcıya ulaşmadan maskeler. | Koruma istek ve yanıt tarafında, tanınan veri tiplerinde çalışır. |
| 6.9 Prompt injection | Doğrudan ve dolaylı enjeksiyon, rol yapma, çeviri bahanesi ve kodlamayla gizleme denemelerini tespit eder. Engellenen istek model sağlayıcısına ulaşmaz. | Yetkisiz araç çağrısı ve para transferi gibi yüksek riskli agent eylemlerini politika katmanı ayrıca durdurur. |
| 6.10 Çıktıda enjeksiyon saldırısı | Model yanıtını veri sızdırma, dolaylı injection ve kod çalıştırma desenleri için tarar. Base64, hex ya da rot13 ile kodlanmış içeriği çözüp yeniden tarar. Tespit ettiğinde yanıtı kullanıcıya iletmez. | Yanıt taraması bu desen gruplarıyla sınırlıdır. Uygulamanızda çıktı kodlaması ve doğrulaması yine gerekir. |
| 7.5 Kayıt ve izleme | Her kararı denetim kaydına yazar. Engellenen istekleri yapılandırılmış olay olarak webhook ya da syslog ile SIEM'inize aktarır. | Kayıt saklama süresi ve SIEM entegrasyonu pakete göre değişir. |
| 7.7 Kötü niyetli girdilerin tespiti | Her isteği injection, kişisel veri ve sır taramasından geçirir. Türkçe ek yığılması ve karışık dil atlatmaları için ayrı bir analiz katmanı çalışır. | Tek bir tespit oranı yayımlamıyoruz. Shadow Mode'da ölçümü engelleme yapmadan kendi trafiğinizle yaparsınız. |
Tablo AltaySec eşlemesidir. Guardian, eğitim aşamasındaki ve model düzeyindeki tehditleri kapsamaz: 6.2 veri zehirleme, 6.4 üyelik çıkarımı (membership inference), 6.5 model sızdırma (model exfiltration), 6.6 model tersine çevirme (model inversion) ve 6.7 doğrudan model zehirleme. Tedarik zinciri riskleri de Guardian'ın kapsamı dışındadır. Bu başlıkları ve tabloda yer almayan diğer tehditleri test ve süreç çalışmasıyla ele alırsınız. Test kapsamımızın 27090 eşlemesini yapay zekâ sızma testi sayfamızda görebilirsiniz. Standardın kapsamını ISO/IEC 27090 rehberimizde anlatıyoruz.
Sık sorulan sorular
Guardian mevcut LLM entegrasyonumu değiştirmemi gerektirir mi?
Hayır. Guardian, OpenAI ve Anthropic SDK'larıyla uyumlu bir geçittir. Çoğu projede base_url adresini değiştirmek yeterlidir; uygulama kodunuzun geri kalanı aynı kalır.
Guardian'ın tespit performansını nasıl doğrularım?
Performans trafiğinize, modelinize ve tehdit profilinize bağlıdır; bu yüzden tek bir tespit oranı yayımlamıyoruz. Kurumsal değerlendirmede OWASP LLM Top 10 ile hizalı senaryo setimizi ve AltayDuel arenasından derlenen Türkçe saldırı kalıplarını paylaşırız. Pilotta ölçümü kendi ortamınızda, kendi trafiğinizle yaparsınız. Sızıntı testlerinde canary tabanlı doğrulama kullanılır.
KVKK uyumluluğuna nasıl katkı sağlar?
Guardian, telefon ve plaka dahil Türkiye'ye özgü 18 kişisel veri tipini tespit eder ve modele ulaşmadan maskeler. T.C. kimlik, IBAN ve kart numarası gibi sağlaması olan veriler algoritmayla doğrulanır. Böylece KVKK uyum programınızın teknik katmanı güçlenir. Uyumun bütünü, kurumun veri envanteri ve süreçleriyle birlikte değerlendirilir.
Hangi modellerle çalışır?
OpenAI, Anthropic, Google ve OpenAI uyumlu API sunan sağlayıcılarla çalışır. Kurum içinde barındırılan Llama, vLLM ve Ollama uç noktaları da buna dahildir. Birden fazla sağlayıcı kullanıyorsanız hepsi tek bir politika katmanından yönetilir.
Performansı nasıl etkiler?
Tarama hattının ek gecikmesi p99'da 100 ms'nin altındadır. Uçtan uca kullanıcı deneyimine etkisini pilotta kendi trafik profilinizle ölçeriz.
Çalışanların ChatGPT ve Claude kullanımını da koruyor mu?
Bunu Guardian Edge yapar. Guardian Edge, çalışanların ChatGPT, Claude ve Gemini web arayüzlerindeki sohbet isteklerini sağlayıcıya ulaşmadan Guardian politikasından geçiren bir Chrome eklentisidir. Kişisel veriler tarayıcıdan çıkmadan maskelenir; API anahtarı gibi bir sır içeren ya da politikaya takılan istek gönderilmez. Guardian'a ulaşılamazsa istek engellenir. Guardian ile aynı panelden yönetilir; politikası, kayıtları ve sayaçları ayrıdır.
Guardian'ı kullanmak ISO/IEC 27090'a uyum anlamına gelir mi?
Hayır. ISO/IEC 27090 rehber niteliğinde bir standarttır. Bu standarda dayalı bir belgelendirme şeması yoktur. Guardian, ISO/IEC 27090 için bir uyum ya da sertifika ürünü değildir; standarttaki bazı tehditlere karşı çalışma zamanında kontrol katmanı sağlar. Prompt injection, kötü niyetli girdi tespiti, istek ve yanıt tarafında hassas veri koruması, çıktıda enjeksiyon taraması ile kayıt ve izleme başlıklarını destekler. Guardian eğitim aşamasındaki ve model düzeyindeki tehditleri kapsamaz; bunlar test ve süreç çalışmasıyla ele alınır.
Guardian'ın kurulumunu ve pilot planını birlikte çıkaralım
Otuz dakikalık teknik görüşmede mimarinizi dinleyelim; hangi paketle ya da hangi kurulum modeliyle başlamanız gerektiğini birlikte belirleyelim.